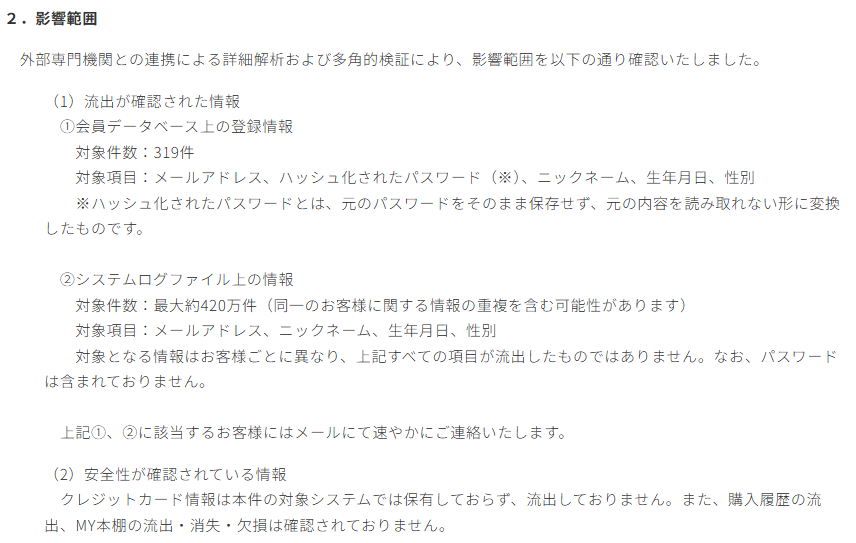
NTTソルマーレは、電子書籍ストア「コミックシーモア」への不正アクセスに関する第4報を発表し、会員データベースの登録情報319件と、システムログ上の情報最大約420万件の流出を確認したと報告した。
報告によると、会員データベースの登録情報にはメールアドレスやハッシュ化されたパスワードなどが含まれる。一方、ログ情報にはパスワードは含まれず、同一ユーザーの情報が重複している可能性があるという。対象者にはメールで順次連絡が取られるとのことだ。
なお、クレジットカード情報については対象システムで保有しておらず、流出していないとのこと。また、購入履歴の流出や「MY本棚」の流出・消失・欠損も確認されていないとしている。
『コミックシーモア』お客様の情報流出に関するご報告(第4報)
— コミックシーモア【公式】(シーモア) (@comic_cmoa) October 21, 2026
この度、当社の電子書籍ストア『コミックシーモア』への不正アクセスに関して、お客様、お取引先様をはじめ関係者の皆様に多大なご迷惑とご心配をおかけしておりますことを、重ねて深くお詫び申し上げます。…
なお、不正アクセスの侵入経路と攻撃手法の特定・遮断は完了済み。購入済み作品のWEB閲覧と読み放題サービスの閲覧機能の再開を最優先に準備を進めているが、再開時期は未定とのことだ。
また、サービス停止中に有効期限を迎えたポイントの再付与なども検討中。くわえて、サービス再開時には全ユーザーにパスワードの再設定を求める予定としている。