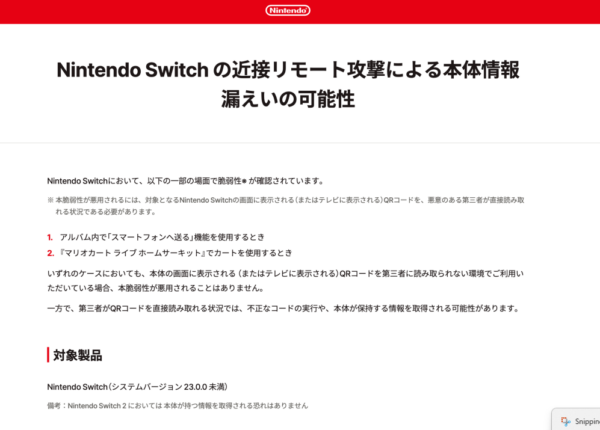
任天堂は、初代Nintendo Switchにおいて確認されていた一部場面での脆弱性について、9月10日配信のシステムバージョン23.0.0にて修正対応を実施したと発表している。
発表によれば、「アルバム内で「スマートフォンへ送る」機能の使用」および「『マリオカートライブホームサーキット』でカートを使用するとき」において、近接リモート攻撃による本体情報漏えいの可能性が確認されたとのこと。外部セキュリティ研究者の報告により発覚したという。
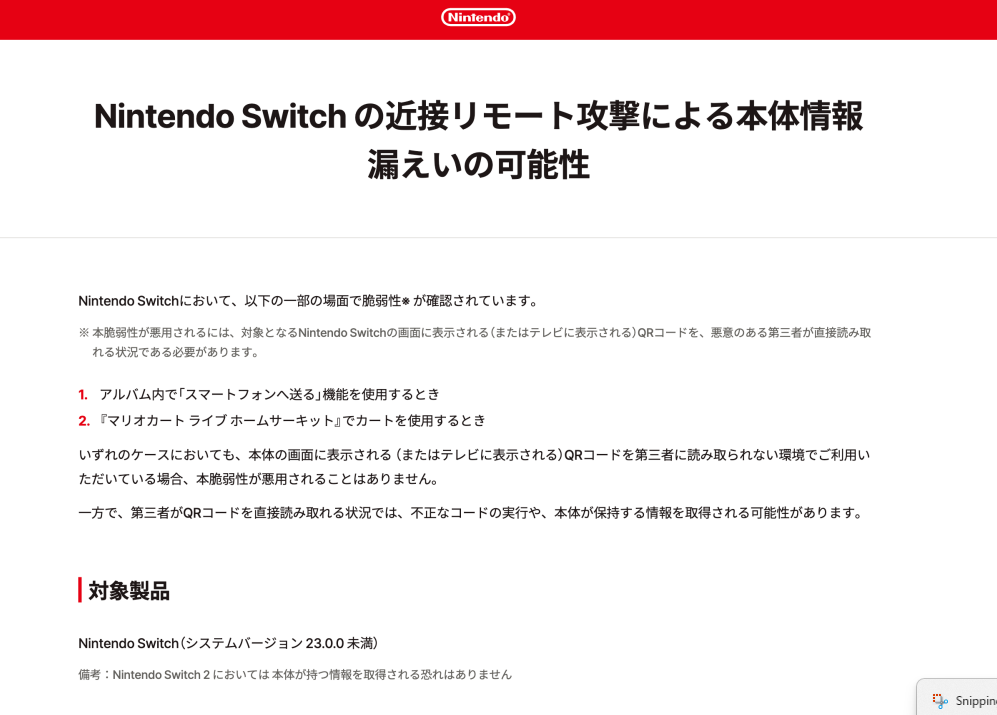
発表によれば、いずれのケースにおいても、本体に表示されるQRコードを第三者に読み取られない限りは、本脆弱性が悪用されることはないとのことだ。
本脆弱性については、最新のシステムアップデート(23.0.0)を実施することで回避可能。本体HOMEメニューの「設定」→「本体」よりバージョンの確認とシステムアップデートを実施できる。
任天堂は、すぐに最新のシステバージョンに更新できない場合は、アルバム内の「スマートフォンへ送る」機能や『マリオカートライブホームサーキット』でカートを使用するとき、本体画面に表示されるQRコードを第三者に読み取られない環境で利用すること、あるいは使用そのものを控えるよう注意喚起している。
Nintendo Switchのシステムバージョン23.0.0の配信を開始しました。更新内容はこちらのサポートページをご覧ください。https://t.co/YoKwEoFw2O pic.twitter.com/FQNrYbTtDE
— 任天堂サポート (@nintendo_cs) September 10, 2026